
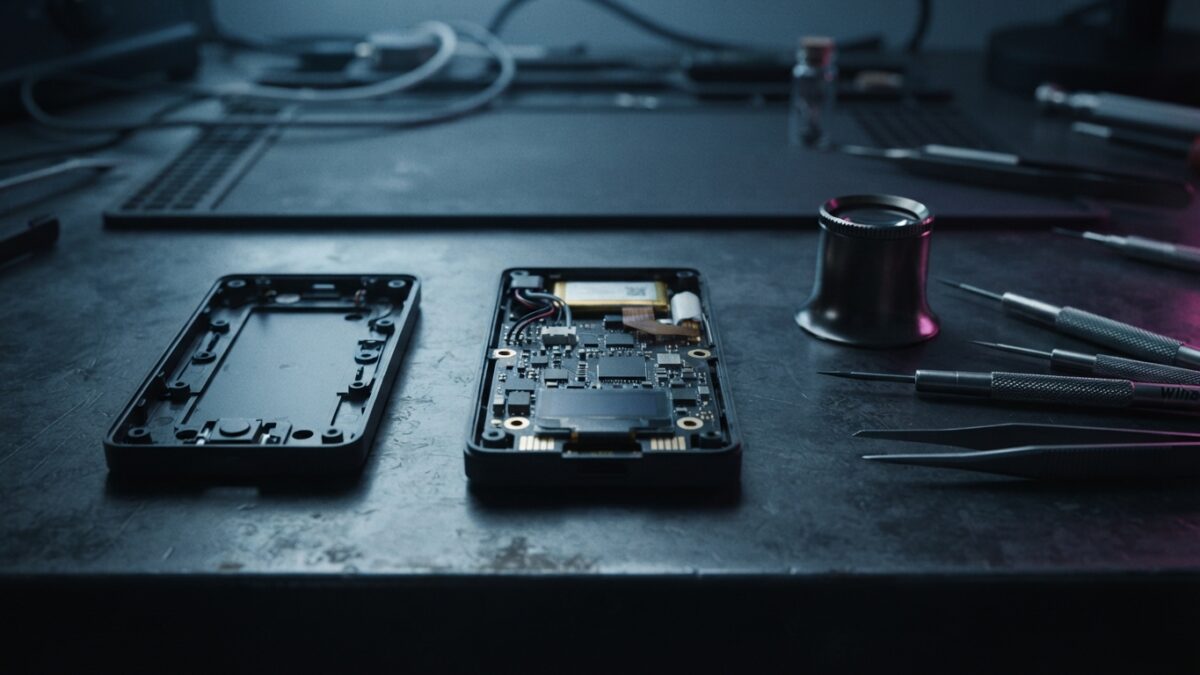
Ledger confirmó que una billetera de hardware adquirida a través de un distribuidor del Sudeste Asiático contenía un implante físico no autorizado, validando así los temores de que atacantes manipularon dispositivos de almacenamiento en frío antes de que llegaran a manos de los compradores. La confirmación, publicada en X el sábado y reportada el 11 de octubre, convierte lo que hasta entonces era una investigación en curso en un caso documentado de compromiso en la cadena de suministro, justo en una categoría de producto que se vende bajo la promesa de seguridad offline.
Un distribuidor bajo la lupa
El dispositivo en cuestión provino de CryptoBilis, que era distribuidor autorizado de Ledger en Indonesia, Malasia y Filipinas. El investigador conocido como Specter, quien ha seguido de cerca el incidente, estima que las pérdidas en Bitcoin, Ethereum y Tron vinculadas a los dispositivos afectados podrían alcanzar hasta 86 millones de dólares. Ledger no ha confirmado esa cifra ni ha revelado cuántos clientes resultaron afectados; la empresa solo señala que las pérdidas son reales, pero que los números exactos todavía están en proceso de verificación.
Un día antes, el viernes, ya se había reportado que Ledger investigaba pérdidas de fondos relacionadas con este mismo distribuidor y que había comenzado a advertir a los usuarios. Desde entonces, CryptoBilis detuvo la venta de todo su inventario de billeteras de hardware mientras continúa la investigación, una decisión que lo saca de circulación como punto de distribución hasta que se entienda el alcance real de la manipulación.
Ledger fue enfático al aclarar que su propia infraestructura, sistemas y servicios no fueron comprometidos. La compañía describe el incidente como algo aislado a este distribuidor específico y a este mercado regional en particular, y no como una falla en el diseño de su hardware ni en su cadena de suministro de software a nivel global. Esta distinción es clave: apunta a una brecha en la distribución física y en la verificación de revendedores, no a un error de ingeniería dentro de las operaciones propias de Ledger.
Por qué un implante de hardware cambia las reglas del juego
Las billeteras de hardware existen para resolver un problema específico: mantener las llaves privadas lejos de dispositivos conectados a internet que pueden ser hackeados de forma remota. Los compradores pagan un precio más alto por ese aislamiento offline, confiando en que un dispositivo nuevo y sellado es exactamente lo que dice ser. Un implante de hardware no autorizado socava esa confianza desde la base, porque sugiere que un dispositivo puede ser interceptado, modificado y vuelto a sellar en algún punto entre el fabricante y el usuario final, sin que ninguna actualización de software pueda detectarlo después del hecho.
Este es un modelo de amenaza muy distinto al de los fraudes de phishing, las aplicaciones falsas o las brechas en exchanges que suelen dominar los titulares de seguridad cripto. No requiere engañar a un usuario para que revele su frase semilla ni para que haga clic en un enlace malicioso. En cambio, apunta directamente a la cadena de suministro: los distribuidores, revendedores y redes logísticas que están entre el fabricante del dispositivo y el escritorio del cliente. Para una industria que lleva años promoviendo la autocustodia como la alternativa más segura frente a dejar los fondos en un exchange, un caso confirmado de manipulación en billeteras de hardware golpea uno de sus argumentos de venta más importantes.
El episodio también plantea preguntas incómodas sobre la supervisión de distribuidores en general. Ser “distribuidor autorizado” implica cierto nivel de verificación por parte del fabricante, y sin embargo este incidente demuestra que esa autorización por sí sola no impidió que unidades comprometidas llegaran a clientes en tres países distintos. Otras empresas que dependen de redes de distribución externas para hardware sensible —no solo en el mundo cripto— podrían tomar este caso como una advertencia sobre dónde se pueden romper las cadenas de confianza.
Qué observar de aquí en adelante
Quedan varios cabos sueltos. Ledger todavía no ha confirmado el número total de clientes afectados ni una cifra precisa de pérdidas, por lo que la estimación de 86 millones de dólares de Specter debe tomarse como provisional hasta que la empresa o investigadores independientes publiquen datos más firmes. La manera en que CryptoBilis maneje su inventario suspendido, y si su estatus de distribuidor autorizado se restituye, se suspende de forma definitiva o se revoca, será una señal de qué tan en serio se toma Ledger la responsabilidad a nivel de distribuidores.
Para quienes compraron un dispositivo a través de este distribuidor, la recomendación de Ledger es concreta: evitar inicializar cualquier equipo sin usar y, si el dispositivo ya fue configurado, trasladar los fondos a una nueva billetera Ledger con una semilla generada desde cero, en lugar de confiar en la configuración existente. También vale la pena seguir de cerca si Ledger extiende su investigación a otros distribuidores de la región o de otras zonas, y si la empresa introduce nuevas medidas de verificación —como sellos de seguridad a prueba de manipulación o validación de números de serie— para evitar que esto se repita.
El caso se suma a un año marcado por el escrutinio sobre cómo la infraestructura cripto maneja la confianza y la custodia, desde la exposición de exchanges en incautaciones de fondos como la que involucró a EQIBank y la exposición limitada de Tether, hasta debates sobre neutralidad en redes descentralizadas como el que generó la negativa de THORChain a bloquear las billeteras de un hacker. Para los usuarios en América Latina, donde cada vez más personas recurren a billeteras de hardware para proteger ahorros frente a la volatilidad cambiaria o para resguardar remesas en dólares digitales, el caso Ledger es un recordatorio de que incluso la capa más básica de la seguridad cripto —el dispositivo físico que guarda una llave privada— sigue dependiendo de una cadena de suministro que puede ser comprometida mucho antes de que el usuario abra la caja.
Fuente: Cointelegraph
Este contenido es informativo y no constituye consejo financiero ni de inversión.
Crea una cuenta gratuita para comentar y ganar rewards.
Crear cuenta Iniciar sesión