
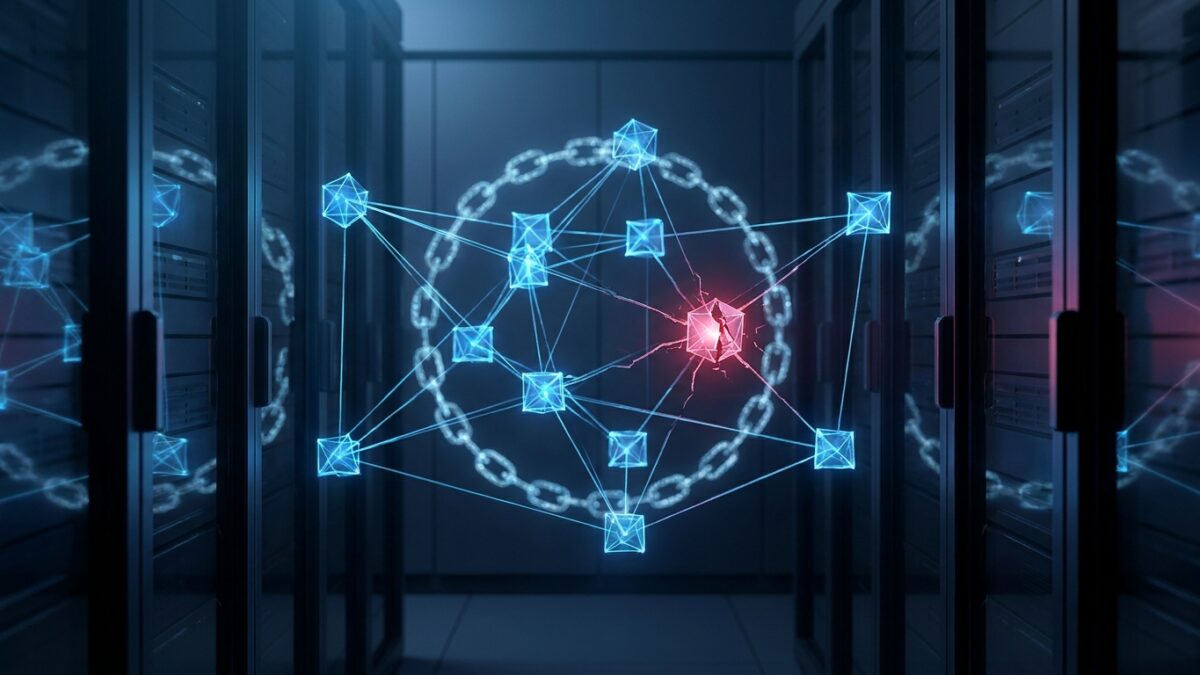
Los validadores de Cronos, la red respaldada por Crypto.com, detuvieron la cadena y retrocedieron casi dos horas de historial de transacciones para revertir los efectos de un exploit de 111,2 millones de dólares contra el protocolo de préstamos Tectonic. La medida permitió recuperar el 92% de los fondos afectados, pero borró todas las transacciones procesadas durante ese lapso —legítimas o no—, un movimiento que reabre un debate de fondo: qué significa realmente “inmutable” en una blockchain.
Qué pasó el 30 de agosto
Según el informe post-mortem de Cronos, publicado el 8 de septiembre, un atacante manipuló el precio de TONIC, el token nativo de Tectonic, operando en exchanges descentralizados de baja liquidez. Al inflar artificialmente el valor de TONIC, generó garantías sobredimensionadas y pidió préstamos contra ellas en nueve mercados distintos dentro de Tectonic, extrayendo 120,4 millones de dólares en activos prestados. Una estimación preliminar situó el valor afectado en 75 millones de dólares, de los cuales cerca de 6 millones ya habían salido de la red Cronos mediante un puente antes de que nadie pudiera reaccionar.
Los validadores de Cronos detuvieron la red a las 9:32 a.m., hora del este de Estados Unidos. La cadena permaneció fuera de línea durante aproximadamente nueve horas, hasta reanudar operaciones a las 6:49 p.m. del mismo día. Durante la interrupción, los validadores coordinaron un reinicio con software corregido aplicado sobre el mismo registro de transacciones, y una vez que la red volvió a estar en línea, repreciaron las posiciones abiertas. El resultado práctico fue un retroceso de 10,961 bloques —una hora y 54 minutos de actividad— que eliminó tanto las transacciones del atacante como cualquier otra transferencia, operación o movimiento realizado por usuarios comunes durante esa ventana.
De los fondos involucrados, 9,19 millones de dólares siguen sin recuperarse porque ya habían salido de la red Cronos antes de que se activara la pausa, lo que ilustra los límites de un rollback una vez que los activos cruzan hacia otra cadena mediante un puente. Es una dinámica que también quedó expuesta este mes con la paralización de Liquid Network tras un retiro de bitcoin por 320 millones de dólares.
Lo que esto significa para el problema de la finalidad en DeFi
La tensión central aquí no es si Cronos logró frenar un exploit, sino cómo lo hizo. Las blockchains suelen promocionarse bajo la premisa de que, una vez confirmada, una transacción es final y ninguna autoridad central puede revertirla. Un rollback coordinado por validadores que borra bloques ya confirmados —incluidas transacciones ajenas al exploit— pone a prueba esa premisa de manera directa. Cronos demostró, en los hechos, que cuando suficientes validadores se ponen de acuerdo, el historial de transacciones puede reescribirse después de ocurrido.
La propia Cronos reconoció fallas en el manejo del episodio, admitiendo que la comunicación durante las nueve horas de interrupción fue deficiente y dejó a los usuarios sin información clara sobre lo que estaba pasando o cuándo se restablecería el servicio. El equipo también señaló que las transacciones revertidas ahora solo pueden verificarse mediante registros archivados, y no a través de los exploradores de bloques públicos que normalmente usan los usuarios para revisar el historial de la red —una solución alternativa que plantea sus propias dudas de transparencia, ya que verificar qué se modificó exige recurrir a canales fuera de lo habitual.
Este no es un caso aislado. Maya Protocol tomó un camino similar tras un exploit de 1,65 millones de dólares en agosto, deteniendo su red para contener las pérdidas. Ravencoin enfrentó una decisión comparable después de un exploit que puso en riesgo aproximadamente tres días de transacciones, lo que en la práctica forzó una reconstrucción de su historial. En conjunto, estos episodios sugieren que, cuando los exploits son suficientemente grandes o rápidos, la intervención coordinada de validadores o equipos centrales se está convirtiendo en una herramienta de emergencia de facto en varios ecosistemas blockchain, incluso en cadenas que se promocionan como descentralizadas y resistentes a la censura.
Para los protocolos de préstamos en particular, el exploit de Tectonic también recuerda que los oráculos de precios que dependen de mercados delgados y con poca liquidez siguen siendo un punto débil: un atacante capaz de mover el precio de un token en un puñado de exchanges pequeños puede, en efecto, fabricar garantías de la nada y pedir préstamos contra ellas. Es un mecanismo distinto al de las fallas de custodia, como la que recientemente hundió al exchange chileno Orionx tras un faltante de más de 7 millones de dólares en custodia, pero igual de dañino para la confianza de los usuarios en los protocolos involucrados.
Qué observar de aquí en adelante
Varios frentes abiertos definirán cómo se juzgará finalmente este episodio:
- Si Cronos o Tectonic logran recuperar alguna parte de los 9,19 millones de dólares que salieron de la red antes de la pausa.
- Cómo mejora Cronos sus protocolos de comunicación para futuras emergencias, dado que la propia red admitió que la información brindada durante las nueve horas de interrupción fue insuficiente.
- Si los usuarios y desarrolladores exigen mejores herramientas públicas para verificar transacciones revertidas, en lugar de depender de registros archivados fuera de los exploradores de bloques estándar.
- Si otros protocolos DeFi ajustan el diseño de sus oráculos y sus requisitos de liquidez para evitar ataques similares de inflación de garantías, una categoría de exploit distinta de las vulnerabilidades a nivel de billetera.
- Si el precedente de Cronos influye en cómo otras cadenas responden a futuros exploits de gran escala, dado el patrón que ya establecieron Maya Protocol y Ravencoin.
El exploit de Tectonic se contuvo más rápido y de forma más completa que muchos hackeos DeFi de tamaño similar. Pero el método —una reescritura coordinada del historial confirmado de la blockchain— deja una pregunta sin resolver para quienes usan Cronos u otras redes parecidas: si los validadores pueden deshacer hoy las transacciones de un atacante, ¿qué reglas determinarán cuándo y cómo podrían deshacer mañana las de cualquier otra persona?
Fuente: Decrypt
Este contenido es informativo y no constituye consejo financiero ni de inversión.
Crea una cuenta gratuita para comentar y ganar rewards.
Crear cuenta Iniciar sesión